Versionierte Module
Input-, Prozessor- und Output-Module veröffentlichen, versionieren und teilen - öffentlich oder nur innerhalb Ihrer Organisation.
Ein Konto für Ihre Module, Ihre Datenpipelines und jeden Collectu Core, den Sie betreiben.
Ein Collectu Core sammelt, transformiert und verteilt Daten auf Ihrer eigenen Hardware. Im Collectu Hub verwalten Sie und Ihr Team alle davon: Module veröffentlichen und versionieren, laufende Pipelines aus der Ferne konfigurieren, gehostete Cores und verwaltete Zeitreihendatenbanken bereitstellen und die gesamte Flotte an einem Ort im Blick behalten.
Nichts davon ist ein separates Produkt. Jede der folgenden Funktionen gehört zum selben Konto, ist über dieselbe API erreichbar und unterliegt denselben Berechtigungen.
Zwölf Funktionen in einem Konto. Die folgenden Abschnitte gehen jede davon durch.
Input-, Prozessor- und Output-Module veröffentlichen, versionieren und teilen - öffentlich oder nur innerhalb Ihrer Organisation.
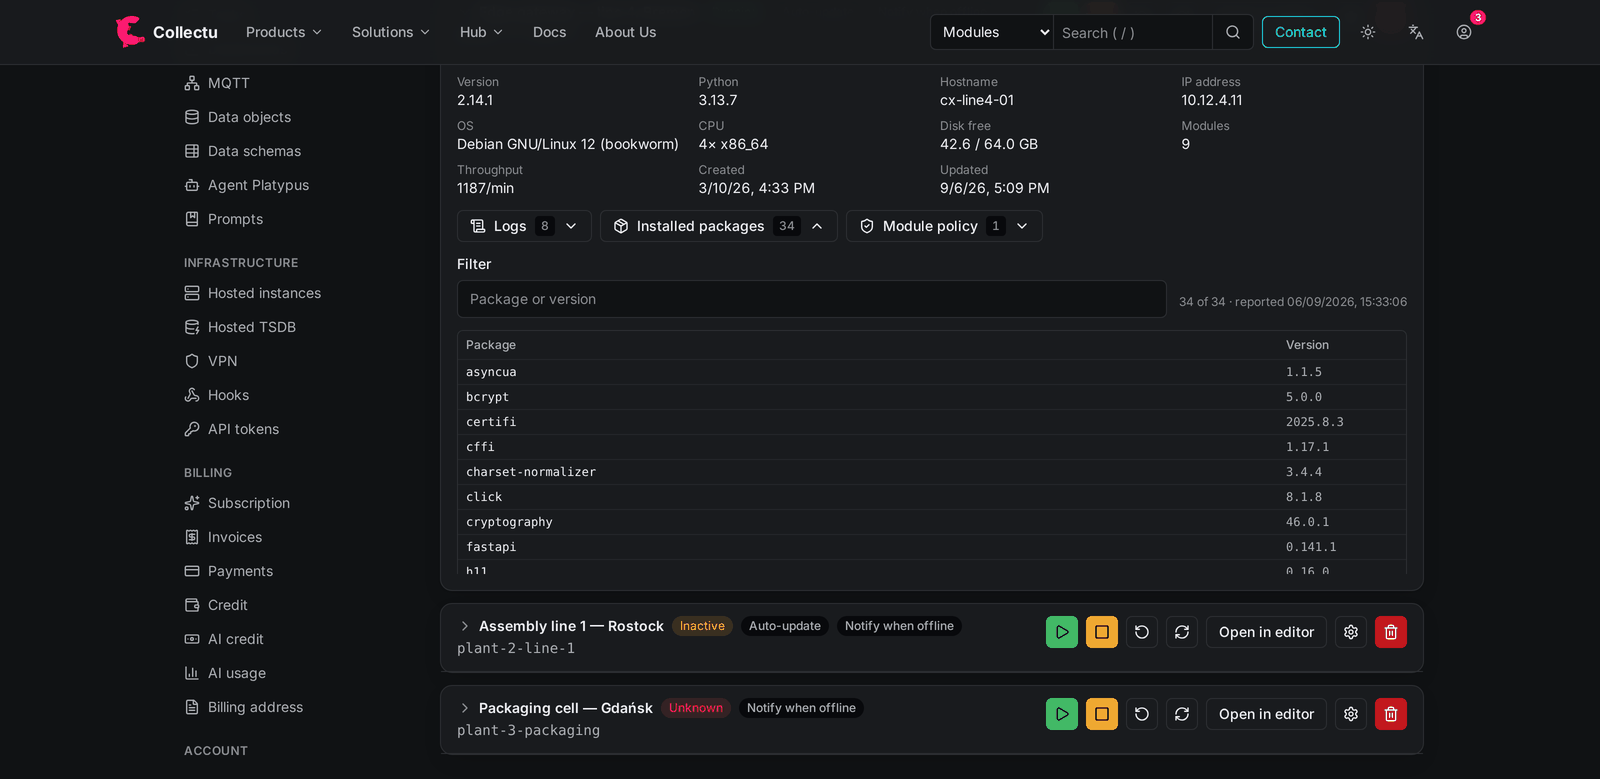
Status, Systeminformationen, Logs und installierte Pakete jedes Collectu Core, der an Ihr Konto meldet.
Eine Datenpipeline im visuellen Editor bauen und an eine laufende Instanz senden, ohne die Maschine anzufassen.
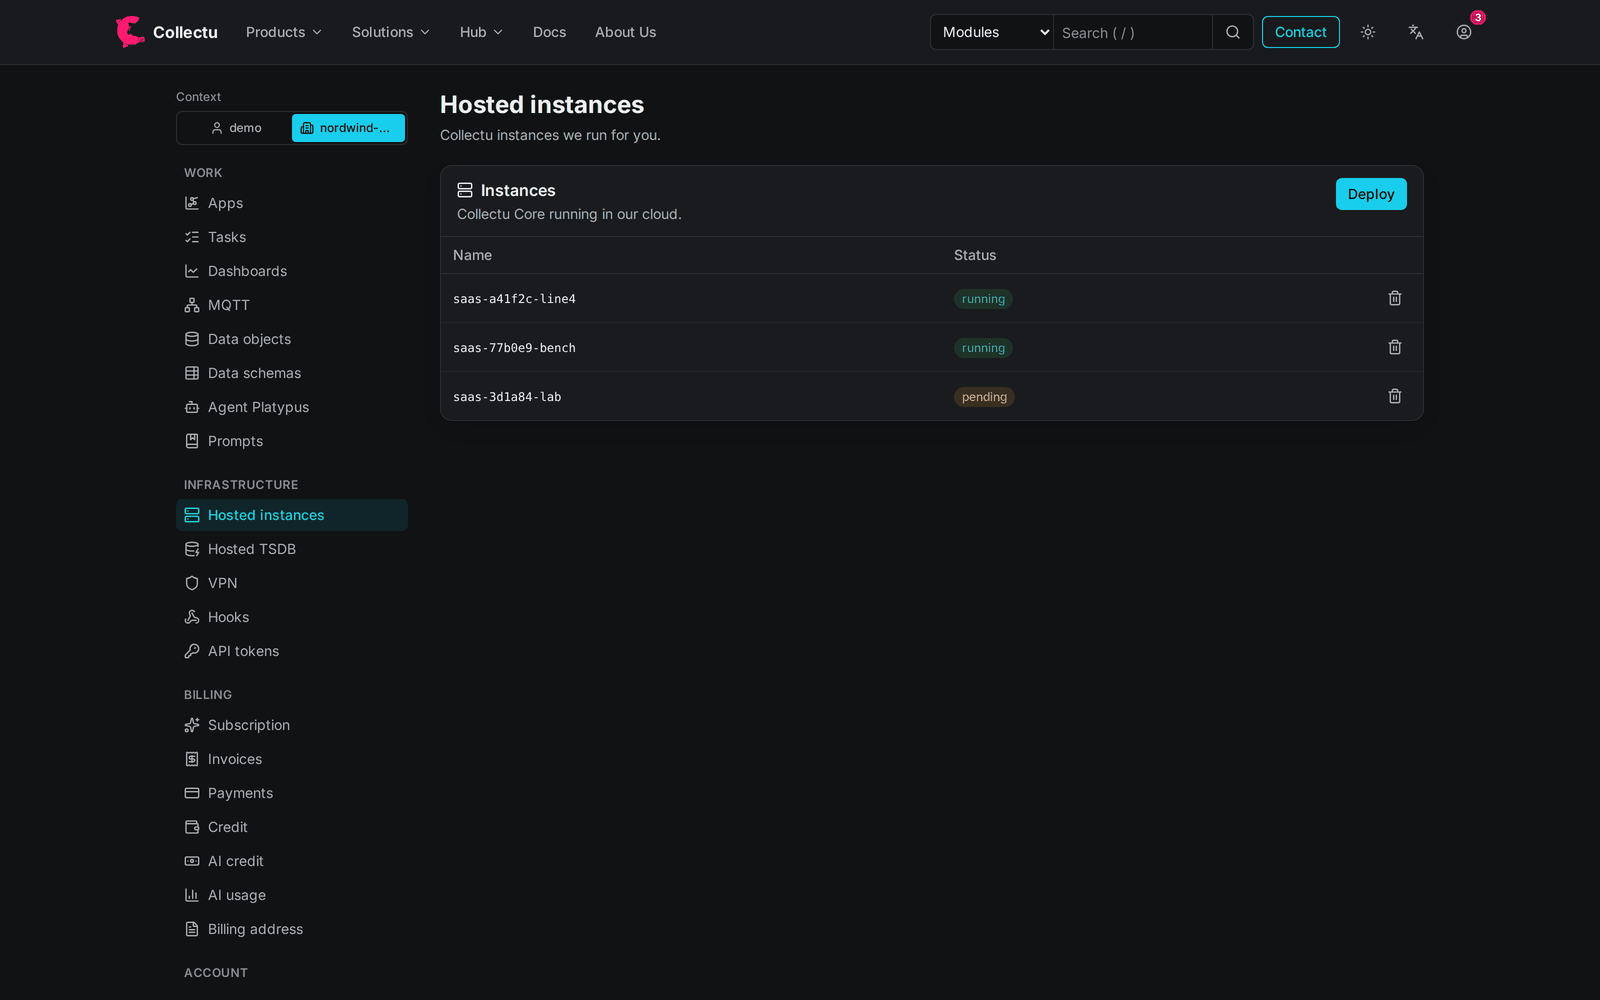
Einen Core per Klick in unserem verwalteten Kubernetes-Cluster starten - headless oder mit Oberfläche über VPN.
Eine dedizierte Zeitreihendatenbank pro Deployment, mit eigener Subdomain und ausschließlich über TLS.
Ein dialogfähiger Agent, der die Ressourcen des aktuellen Kontos liest - und sie ändert, wenn Sie es erlauben.
Ein verwalteter Broker für den Datenaustausch zwischen Instanzen und integrierte Dashboards zur Visualisierung.
Versionierte JSON-Dokumente - Verwaltungsschalen, digitale Produktpässe, Maschinenverzeichnisse.
Nachrichten und E-Mails, wenn etwas schiefgeht, und Hooks, die jede Änderung an Ihre Systeme weitergeben.
Festlegen, welche Module Ihre Instanzen ausführen dürfen, und Modulversionen über ihren Code-Hash freigeben.
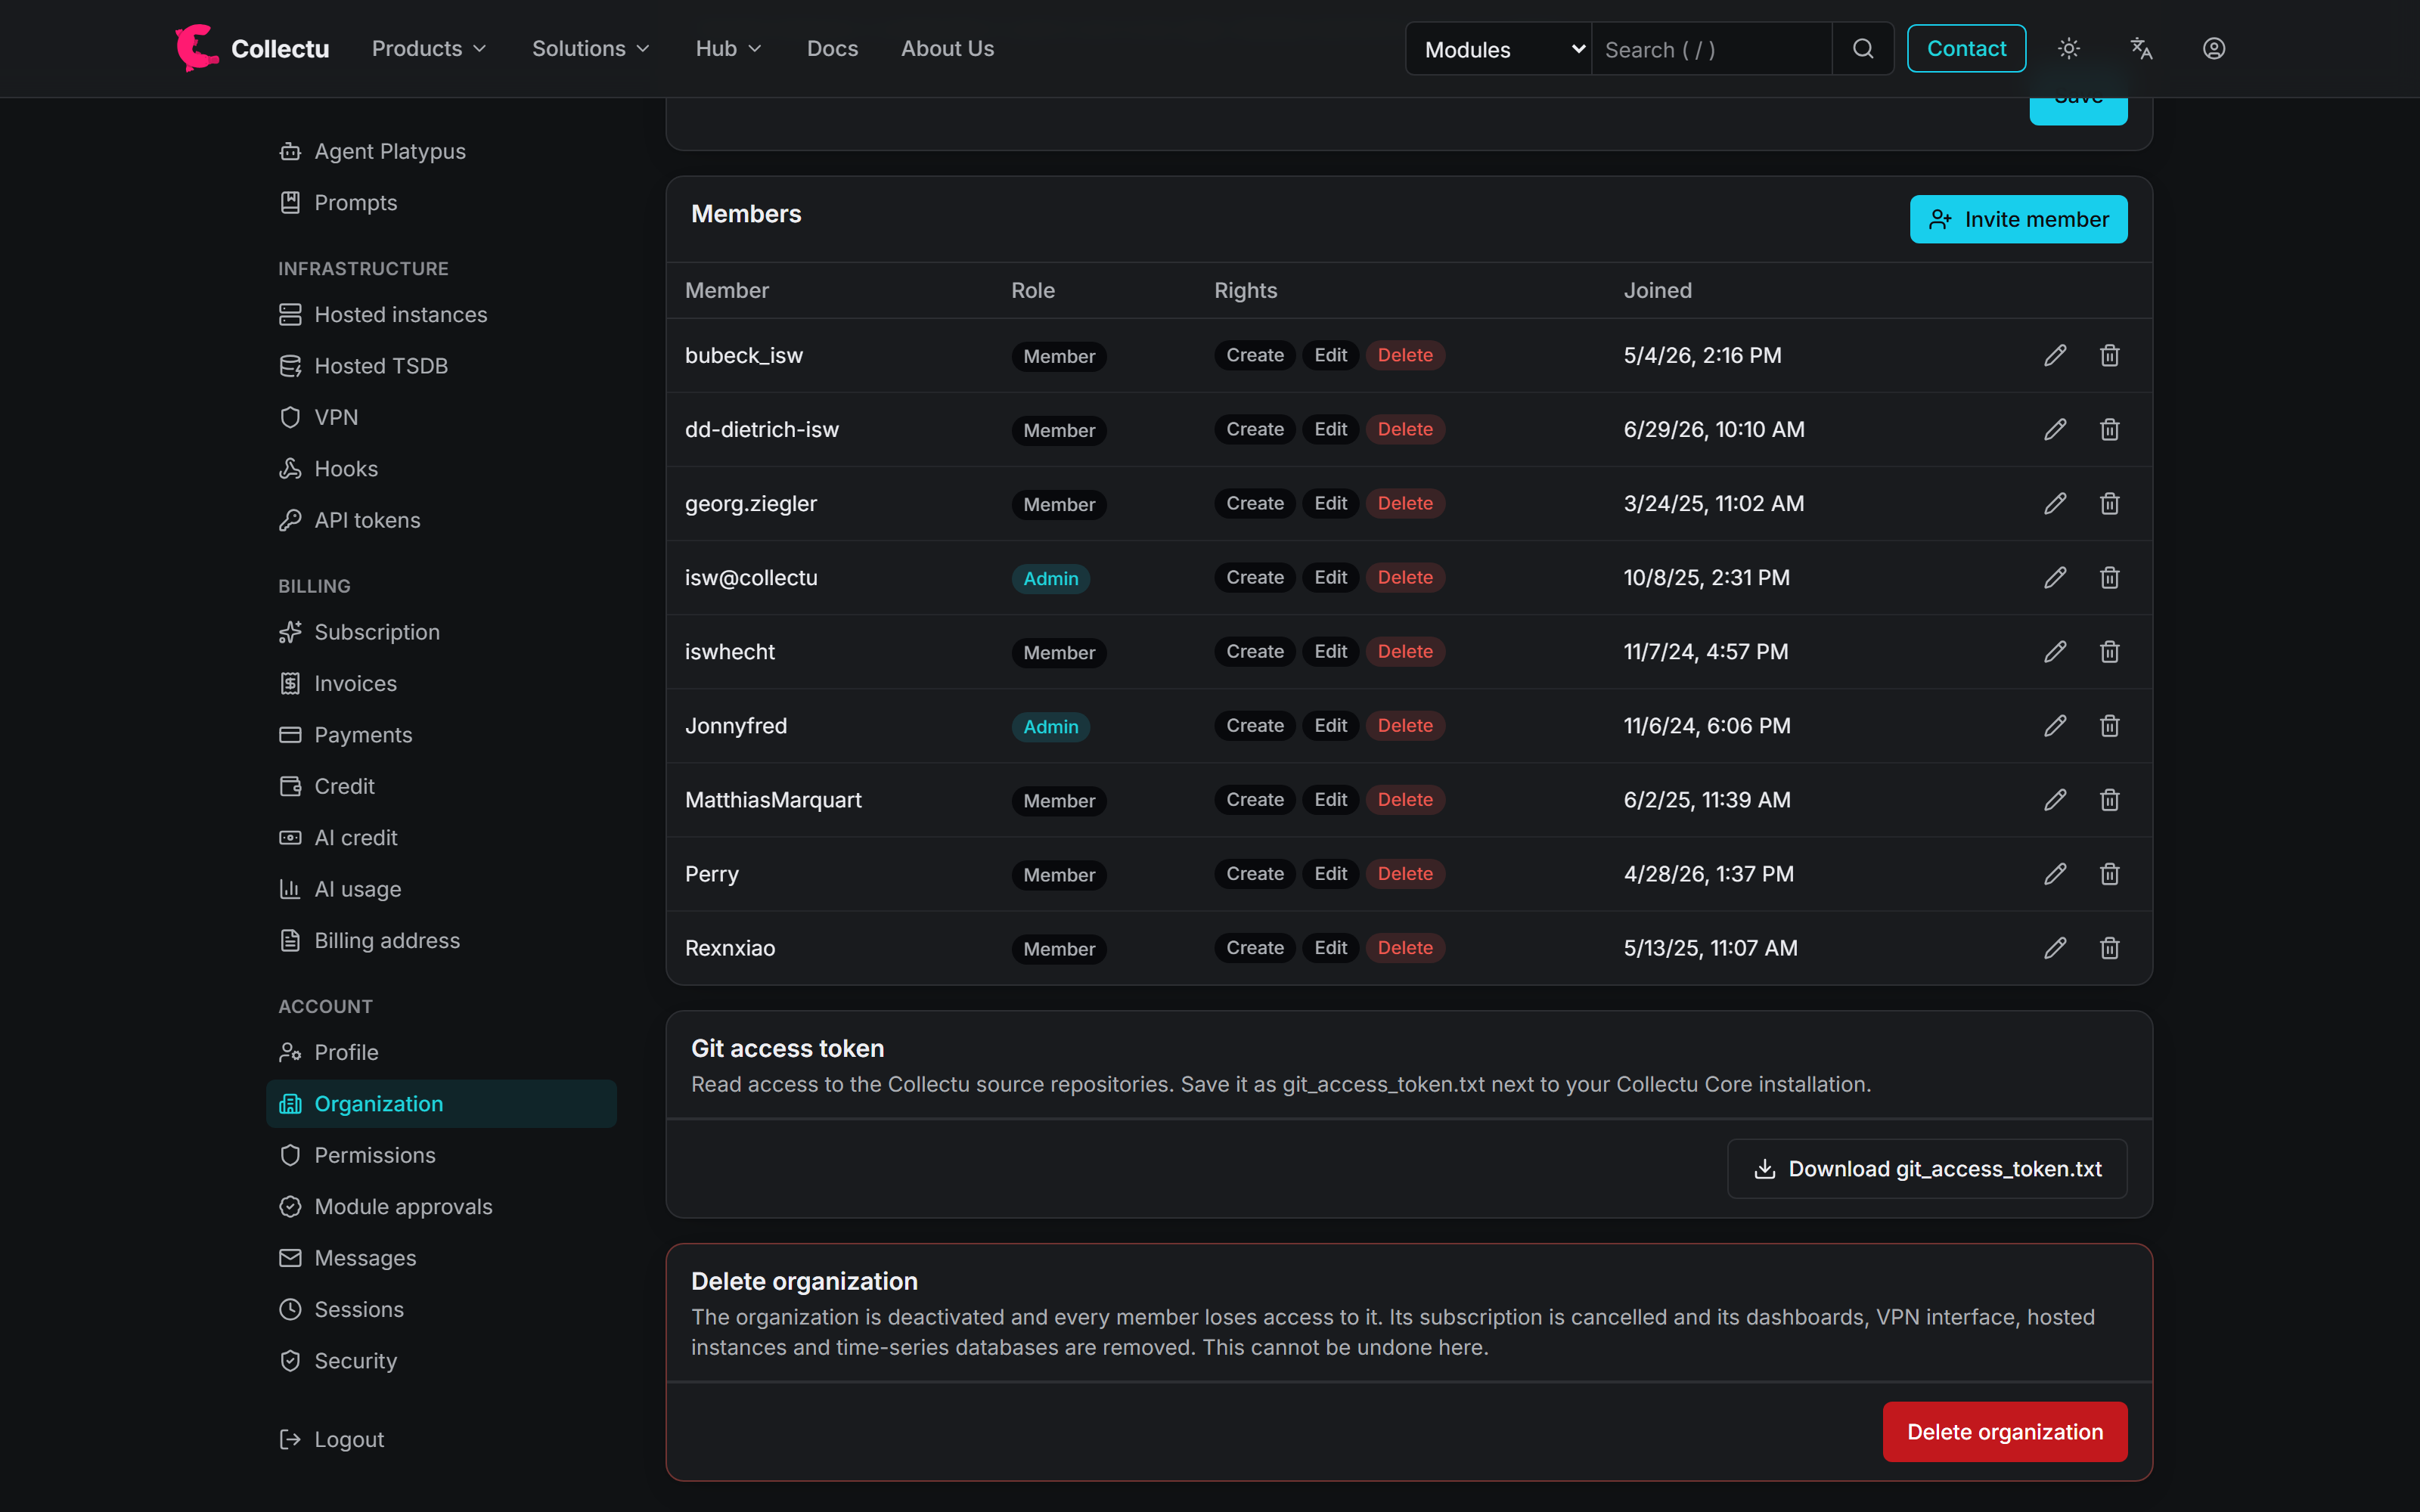
Organisationsmitglieder mit einzelnen Rechten, dazu eingegrenzte Freigaben für Personen außerhalb Ihrer Organisation.
TOTP mit Wiederherstellungscodes und vertrauten Browsern, Sitzungsverwaltung und ein WireGuard-Server für Ihre Geräte.
Zusammenarbeit
Teilen Sie Module, Konfigurationen, Collectu Cores, Datenobjekte und Artikel mit Ihrem Team. Die Ressourcen gehören der Organisation - es geht nichts verloren, wenn jemand das Unternehmen verlässt.
Mitglieder haben eigene Rechte - Anlegen, Bearbeiten und Löschen sowie die Kennzeichen Administrator und Reviewer - und der Kontowechsler bestimmt, in welchem Konto Sie gerade arbeiten.
Für alle außerhalb Ihrer Organisation gibt es eingegrenzte Berechtigungen: Sie benennen die Person, die erlaubten Ressourcentypen, ein Pfad-Präfix, eine Gültigkeitsdauer und eine maximale Anzahl von Aktionen.
Zusammenarbeit
Ein Modul ist sein Python-Quellcode. Beim Veröffentlichen liest der Hub Parameter, Abhängigkeiten, Datenanforderungen und Dokumentation direkt aus dem Code - es gibt keine zweite Stelle, die synchron gehalten werden müsste.
Bearbeiten Sie Module im integrierten Code-Editor, sehen Sie jede veröffentlichte Version samt Commit-Nachricht und öffnen Sie Parameter, Dokumentation und Quellcode nebeneinander.
Öffentliche Module können automatisch geprüft werden; offizielle Collectu-Module und Ihre eigenen privaten liegen im selben Katalog und in derselben Suche.

Zusammenarbeit
Speichern, bearbeiten, versionieren und teilen Sie JSON-Dokumente - Verwaltungsschalen, digitale Produktpässe, Maschinenverzeichnisse - jeweils mit interner und externer Referenz und vollständiger Versionshistorie.
Pipelines schreiben zurück: Dafür vorgesehene Output-Module halten ein Dokument mit dem synchron, was ein Core misst - der Produktpass einer Einheit ist fertig, wenn sie den Prüfstand verlässt.
Datenschemata gehen den umgekehrten Weg. Jede Instanz meldet, welche Messungen sie erzeugt und welche Felder und Tags diese tragen. Die Struktur Ihrer Daten dokumentiert also die Pipeline, die sie erzeugt.

Zusammenarbeit
Schreiben Sie Artikel auf Basis Ihrer Live-Daten und laden Sie sie als PDF herunter - ein wöchentlicher OEE-Bericht entsteht aus derselben Pipeline, die auch die Dashboards speist, nicht aus einer gepflegten Tabelle.
Versioniert oder nicht, öffentlich oder intern, eingeordnet als Tutorial, Dokumentation, Bericht, News, Erfolgsgeschichte oder Skill - ein lebendiges Wiki für Ihr Team und die Community.
Ein veröffentlichter Artikel ist zugleich ein Skill für Agent Platypus: Was Sie über Ihre Anlage aufschreiben, liest der Agent, wenn er danach gefragt wird.

Betrieb
Jede Instanz meldet Status, Version, Hostname, Betriebssystem, CPU und Speicher, verarbeitete Datenobjekte pro Minute und die Anzahl ihrer Module - ganz ohne Firewall-Regel, denn der Core baut die Verbindung auf.
Starten, stoppen, neu starten, aktualisieren und umkonfigurieren direkt im Browser. Lesen Sie die letzten Logzeilen einer Maschine, an die Sie nicht herankommen, und lassen Sie sich benachrichtigen, wenn eine nicht mehr meldet.
Mit aktivierter automatischer Aktualisierung zieht eine Instanz neue Versionen selbst nach; ohne sie bleibt sie genau dort, wo Sie sie hingestellt haben.

Betrieb
Jeder Core meldet die auf ihm installierten Python-Pakete mit Version und dem Zeitpunkt der letzten Meldung. Pro Instanz durchsuchbar - die Frage lautet nie „was ist installiert“, sondern „welche Version von `requests` läuft auf dieser Maschine“.
Damit wird aus „das Modul fällt nur in Werk 3 aus“ eine Antwort in fünf Sekunden. Und genau das brauchen Sie bei einer Sicherheitsmeldung, wenn Sie wissen müssen, welche Maschinen betroffen sind.
Betrieb
Keine Hardware, kein Betriebssystem, keine Updates: Starten Sie einen Collectu Core per Klick in unserem verwalteten Kubernetes-Cluster. Jede Instanz erhält einen eigenen Namespace mit Ressourcenkontingenten, Netzwerkisolation und persistentem Speicher.
Standardmäßig headless, für Pipelines, die einfach laufen sollen. Im GUI-Modus stellt die Instanz zusätzlich Oberfläche und API bereit - erreichbar über Ihren WireGuard-Tunnel und sonst nirgends.
Gehostete und selbst betriebene Instanzen stehen in derselben Liste, nehmen dieselben Befehle entgegen und lesen dieselben Konfigurationen. Wo ein Core läuft, ist eine Betriebsentscheidung, keine Produktentscheidung.
Betrieb
Bauen Sie die Pipeline auf einer Arbeitsfläche: Module hineinziehen, verbinden, Parameter anhand des Schemas ausfüllen, das das Modul selbst mitbringt. Anschließend senden Sie sie an eine laufende Instanz, die die neue Version übernimmt.
Kopieren Sie eine funktionierende Pipeline in Sekunden auf andere Instanzen, fixieren Sie Modulversionen oder folgen Sie der neuesten, und nutzen Sie dynamische Variablen, damit eine Konfiguration vier Maschinen bedient.
Der Editor liest, was eine Instanz tatsächlich ausführt. „Was läuft auf Linie 4“ und „was ich gleich ausrolle“ sind damit dieselbe Ansicht.

Betrieb
Ihre Pipelines erzeugen Nachrichten: ein überschrittener Grenzwert, eine erkannte Anomalie, ein geleerter Puffer. Sie landen mit einer Dringlichkeit im Postfach des Kontos - auf Wunsch zusätzlich per E-Mail.
Der Hub steuert eigene bei: eine Instanz, die nicht mehr meldet, eine übernommene Konfiguration, eine Modulversion, die eine Freigabe braucht, ein Abonnement, das verlängert wird.
Hooks führen weiter nach außen. Jedes Anlegen, Ändern und Löschen eines Moduls, einer Konfiguration, eines Artikels oder eines Datenobjekts lässt sich an einen REST-Endpunkt, den MQTT-Broker, das Nachrichtensystem oder eine E-Mail-Adresse weitergeben - gefiltert nach Ressourcentyp und Pfad-Präfix.

Daten und KI
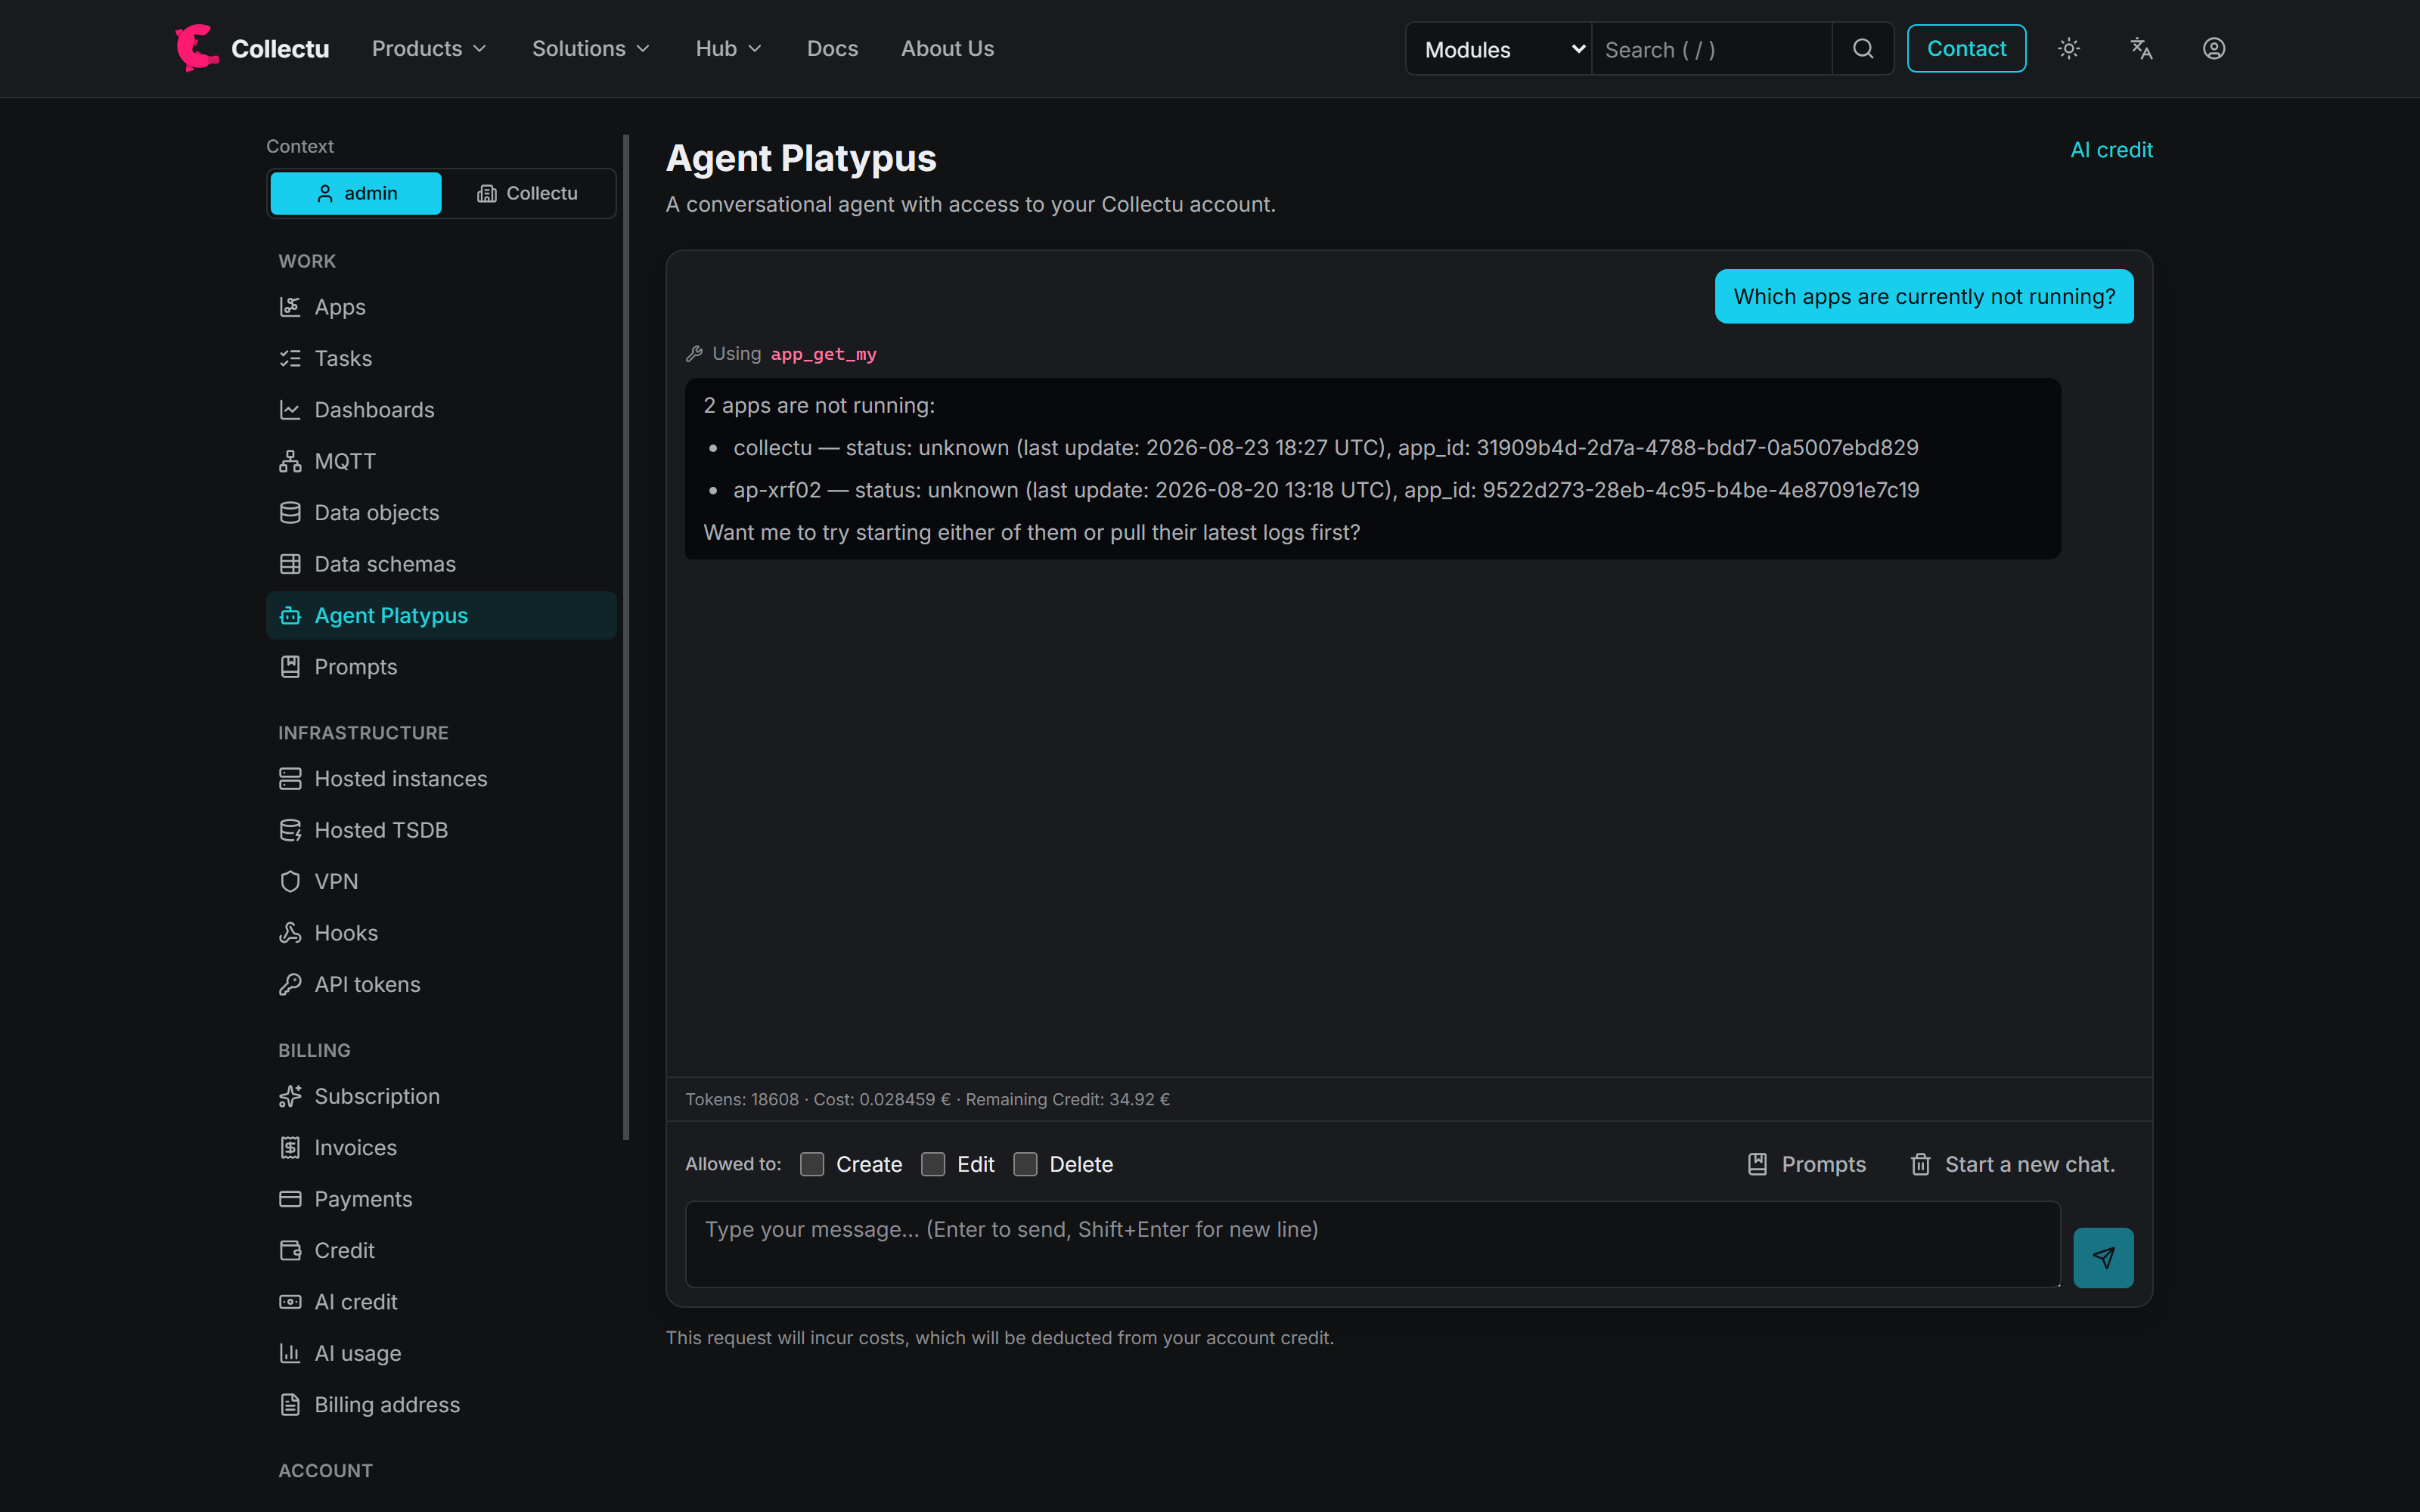
Fragen Sie in natürlicher Sprache nach Ihren eigenen Ressourcen: Welche Instanzen melden nicht mehr, was erwartet ein Modul als Konfiguration, was ist in den letzten 24 Stunden schiefgegangen. Der Agent erreicht sie über den Model-Context-Protocol-Server des Hubs, begrenzt auf das Konto, in dem Sie gerade arbeiten.
Er kann handeln, nicht nur lesen - aber nur so weit, wie Sie es zulassen. Anlegen, Bearbeiten und Löschen sind drei getrennte Schalter über dem Chat, beim Öffnen der Seite alle aus, und sie werden beim Senden einer Nachricht gelesen.
Anweisungen, die sich bewährt haben, werden zu Prompt-Vorlagen für Ihre Organisation. Jede Antwort wird vom KI-Guthaben des Kontos abgezogen - oder über Ihren eigenen Anbieter-Schlüssel abgerechnet, wenn der Verkehr dort bleiben soll.
Daten und KI
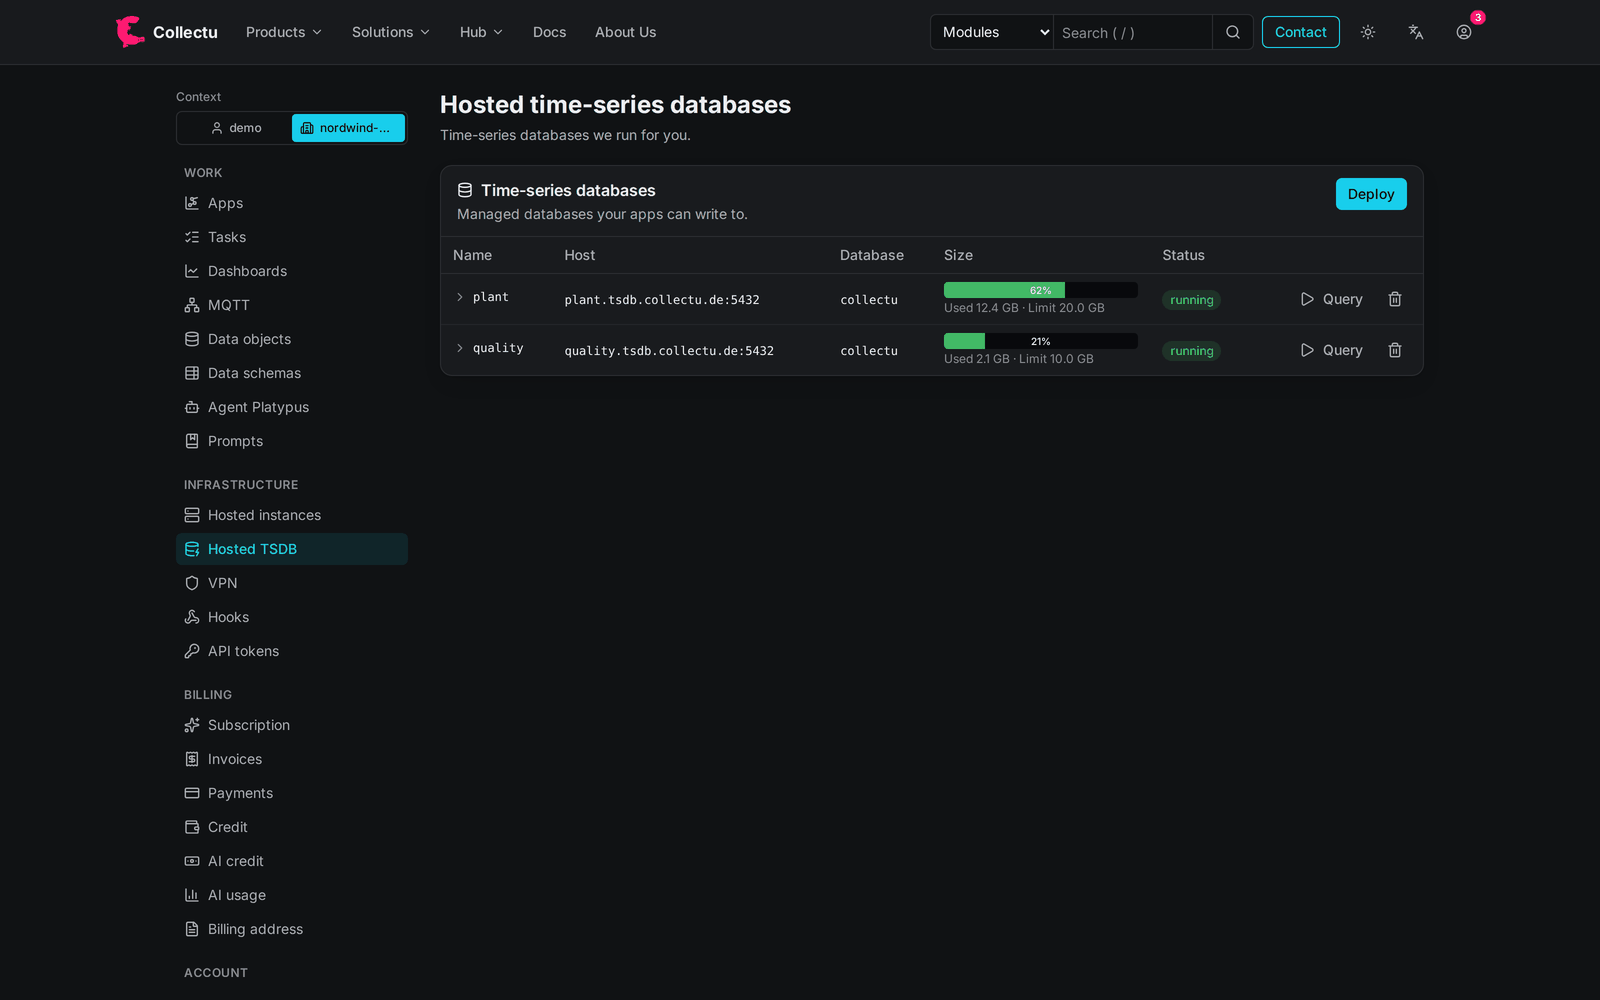
Stellen Sie eine dedizierte Zeitreihendatenbank für sich oder Ihre Organisation bereit. Sie erhält eine eigene Subdomain, lauscht auf dem Standardport und nimmt ausschließlich TLS-Verbindungen an.
Ein zweites Passwort gibt es nicht: Sie authentifizieren sich mit einem Collectu-API-Zugriffstoken, in einer von drei Rollen - `admin`, `readwrite` oder `read`. Wird das Token gelöscht oder das Mitglied entfernt, endet der Zugriff im selben Moment.
Sie spricht ein Standard-SQL-Protokoll, sodass Ihre vorhandenen Clients und Dashboard-Werkzeuge unverändert zugreifen - und der Hub zeigt Ihnen die Tabellen, ihre Größe und den verbleibenden Speicher.
Daten und KI
Nutzen Sie unseren verwalteten MQTT-Broker, um Daten zwischen Collectu-Instanzen, zwischen Werken oder in ein Fremdsystem zu bewegen - ohne einen eigenen Broker zu betreiben.
Die Dashboards gehören zum selben Konto: Visualisieren Sie, was auf dem Broker ankommt oder was eine Pipeline in Ihre Zeitreihendatenbank geschrieben hat, ganz ohne zusätzlichen Dienst.

Daten und KI
Abonnieren Sie Ihre Topics und sehen Sie Nachrichten live eintreffen - als Topic-Baum mit der aktuellen Nutzlast des jeweils ausgewählten Topics.
Das Veröffentlichen läuft genauso: Speichern Sie häufig gesendete Nachrichten als Vorlagen - einen Sollwert, eine Alarmquittierung - und senden Sie sie mit einem Klick.

Governance und Sicherheit
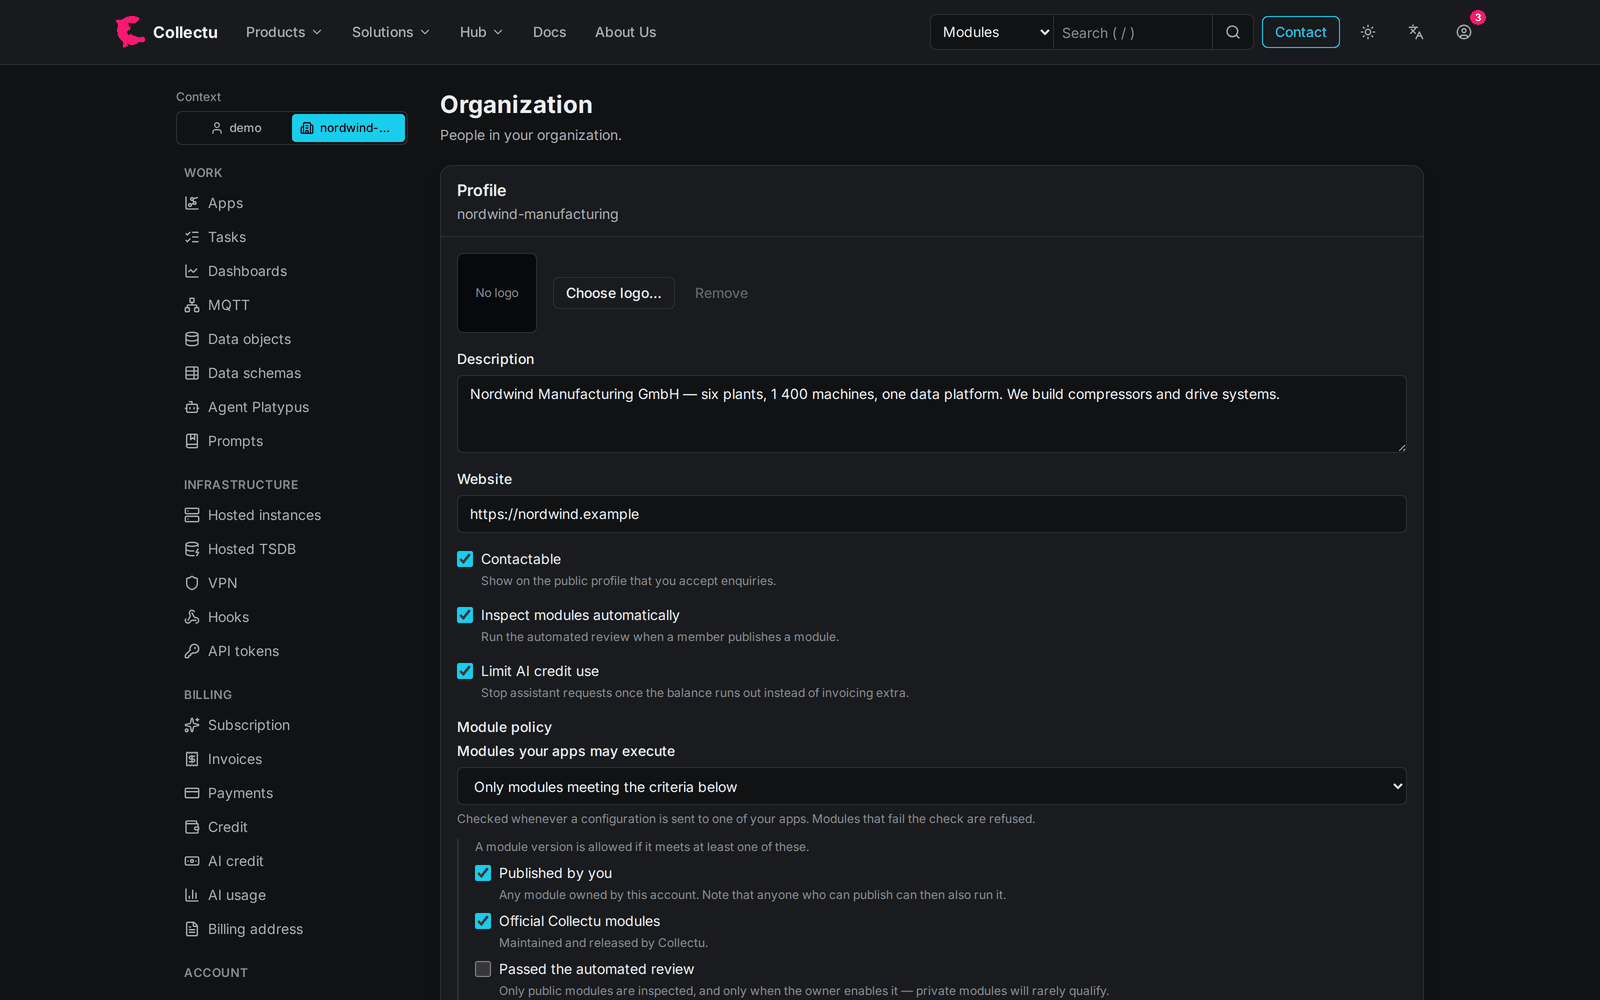
Die Modulrichtlinie gilt pro Konto und für jede Instanz, die diesem Konto gehört. Entweder ist jedes Modul erlaubt, oder nur jene, die die von Ihnen gewählten Kriterien erfüllen: von Ihnen veröffentlicht, offizielle Collectu-Module, automatisch geprüft oder ausdrücklich freigegeben.
Eine Freigabe gilt für genau eine Version und speichert den Hash ihres Codes. Eine neue Version übernimmt die Freigabe nicht - und ändert sich der gespeicherte Code, gilt sie nicht mehr.
Durchgesetzt wird die Richtlinie dort, wo es zählt: Eine Konfiguration mit einem nicht erlaubten Modul wird unter Nennung des Moduls abgelehnt, und ein Core lädt nur herunter, was die Richtlinie zulässt.
Governance und Sicherheit
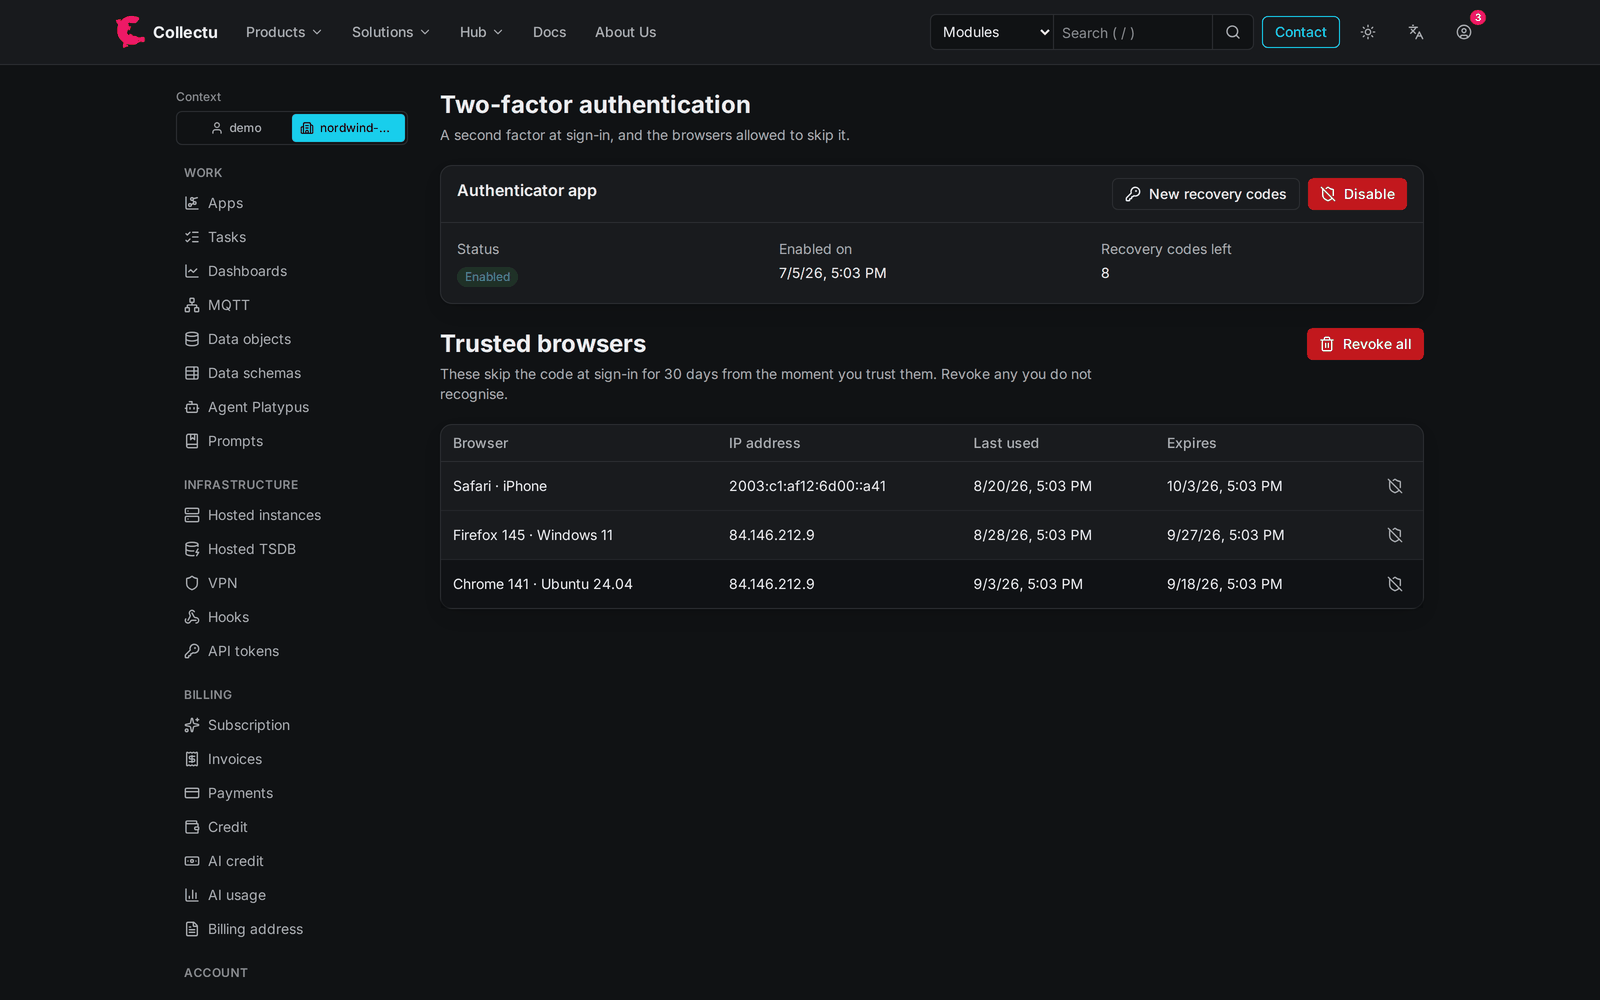
Aktivieren Sie einen zweiten Faktor für Ihr Konto: einen sechsstelligen Code aus einer Authenticator-App und dazu zehn einmalig nutzbare Wiederherstellungscodes für den Tag, an dem Ihr Telefon nicht zur Hand ist.
Ein bestätigter Browser darf den Code 30 Tage lang überspringen. Dieses Fenster verlängert sich durch Nutzung nicht, und jeder vertraute Browser steht mit Adresse, letzter Nutzung und Ablauf in der Liste - einzeln oder komplett widerrufbar.
Angemeldete Sitzungen stehen genauso da, mit Gerät, Adresse und letztem Zugriff. So beenden Sie eine Sitzung, die Sie nicht wiedererkennen, ohne Ihr Passwort zu ändern.
Governance und Sicherheit
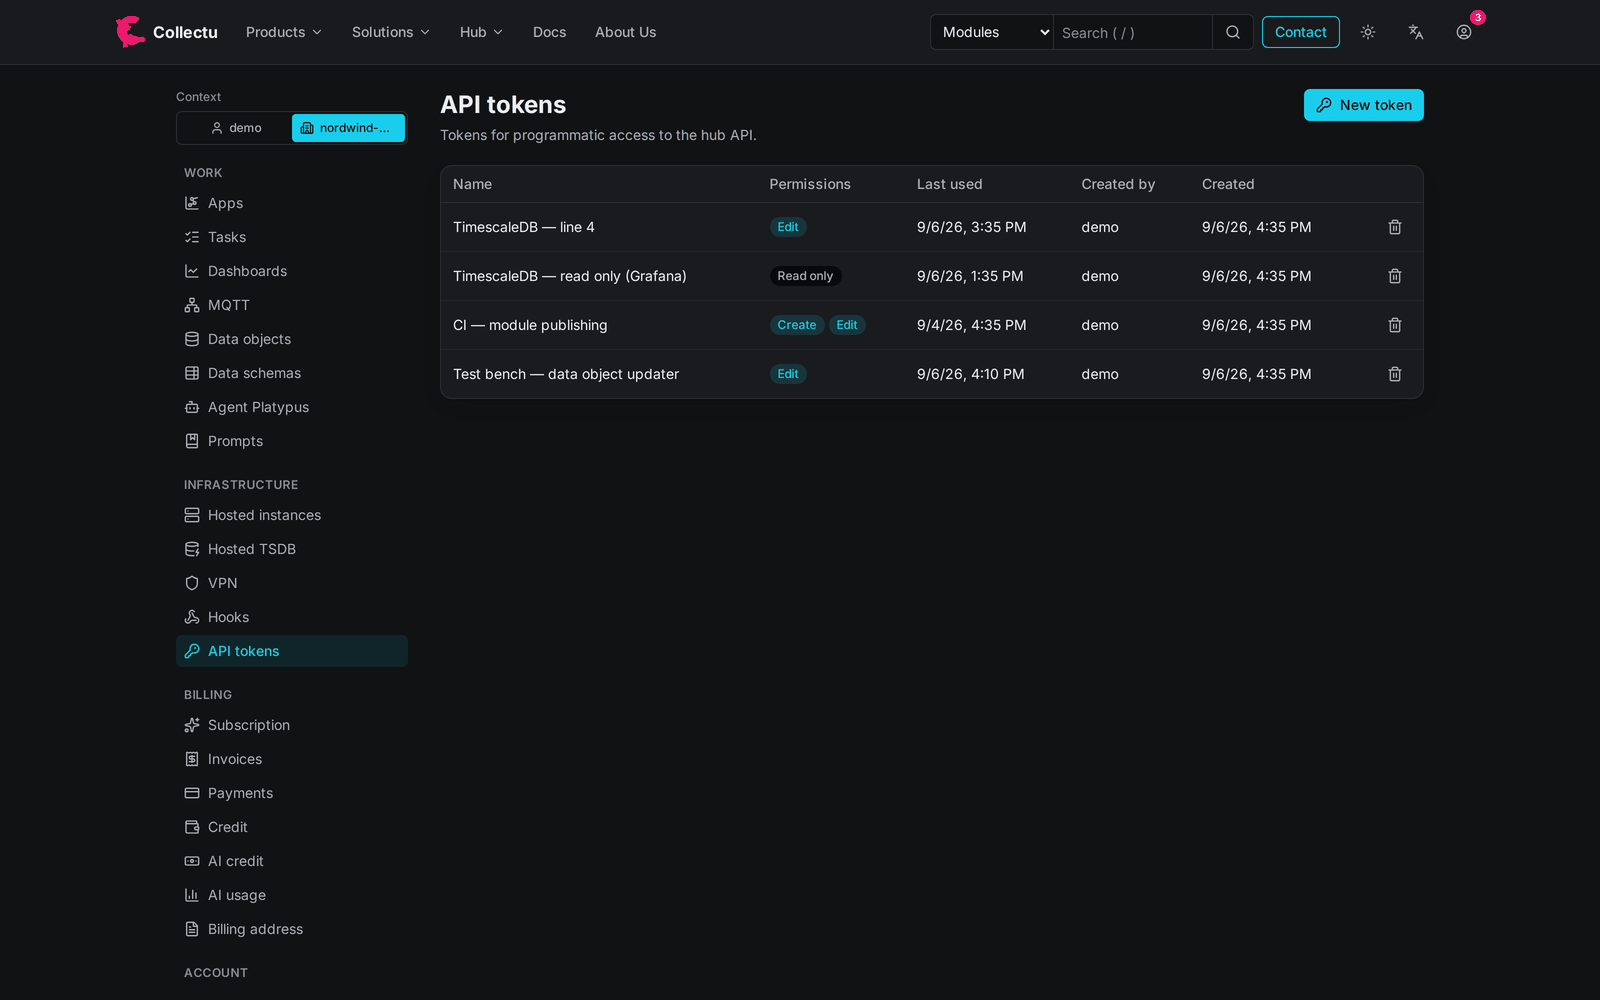
Vergeben Sie ein Token je Integration, nicht je Person. Jedes trägt eigene Rechte zum Anlegen, Bearbeiten und Löschen, optional eine Gültigkeitsdauer, und zeigt, wann es zuletzt verwendet wurde.
Mit demselben Token authentifiziert sich eine Pipeline, wenn sie in Ihre gehostete Zeitreihendatenbank schreibt - ein Zugangsdatum zum Rotieren, eine Stelle zum Widerrufen.
Governance und Sicherheit
Der Hub betreibt einen WireGuard-Server für Ihr Konto. Peer anlegen, QR-Code scannen - und Ihr Laptop ist im selben Netz wie Ihre Gateways. Ohne Portfreigabe, ohne feste Adresse.
Die Peer-Liste zeigt jedes Gerät mit Adresse, letztem Handshake und übertragenem Volumen. Ein gehosteter Core im GUI-Modus ist auf demselben Weg erreichbar - und nur auf diesem.

Alles, was der Browser kann, kann auch etwas anderes - die Oberfläche hat keinen Sonderweg.
Dieselbe API, die auch diese Website nutzt, dokumentiert aus ihrem OpenAPI-Schema, mit eingegrenzten Zugriffstokens.
Ihre Ressourcen als Model-Context-Protocol-Werkzeuge - für Agent Platypus und für Ihre eigenen Agenten.
Jede Änderung an einen REST-Endpunkt, den MQTT-Broker, das Nachrichtensystem oder eine E-Mail-Adresse senden.
Module mit einem Zugriffstoken aus Ihrer Pipeline veröffentlichen - der Hub fügt sich hinter Ihrem Review ein.